Bouw, importeer of verkoop je producten met software of een internetverbinding? Dan valt je organisatie wellicht onder de Cyber Resilience Act (CRA). Sinds 11 september 2026 geldt al een meldplicht voor kwetsbaarheden en incidenten. In december 2027 volgen de vereisten voor het product zelf.
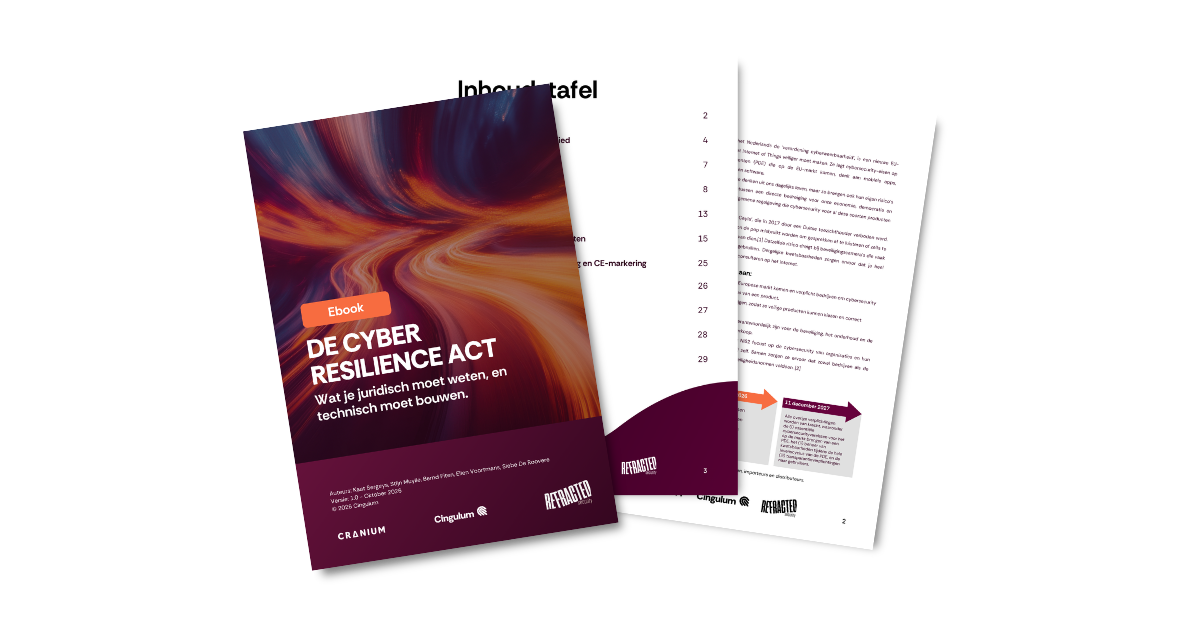
In dit gratis ebook bundelen experts van CRANIUM, Cingulum en Refracted Security wat de CRA concreet van je vraagt. Juridisch en technisch, in heldere taal.
Wat je in het ebook vindt:
- Valt jouw product onder de CRA? Het toepassingsgebied, de uitzonderingen en de drie productcategorieën uitgelegd.
- Welke rol speel je? Het verschil tussen fabrikant, importeur en distributeur, en wanneer je onverwacht als fabrikant geldt.
- Je verplichtingen per rol. Van risicoanalyse en due diligence tot technische documentatie en CE-markering.
- De impact op je contracten. Welke afspraken je best maakt met leveranciers en klanten.
- De technische vereisten, vertaald naar de praktijk. Per vereiste lees je wat ze inhoudt en hoe je ze kan aanpakken.
- Hoe je dit organiseert. Wie in je organisatie wat opneemt, en waarom een vast meldteam (PSIRT) het verschil maakt.
- Toezicht en sancties. Wat een toezichthouder kan opvragen en wat er op het spel staat.