Private Table Lunch: Cyber Resilience Act
Refracted Security en Cingulum organiseren deze roundtable lunch voor 10 topbedrijven om de gevolgen van de Cyber Resilience Act (CRA) te bespreken en praktische tips te delen.
Donderdag 3 december 2026 | 12u00 |
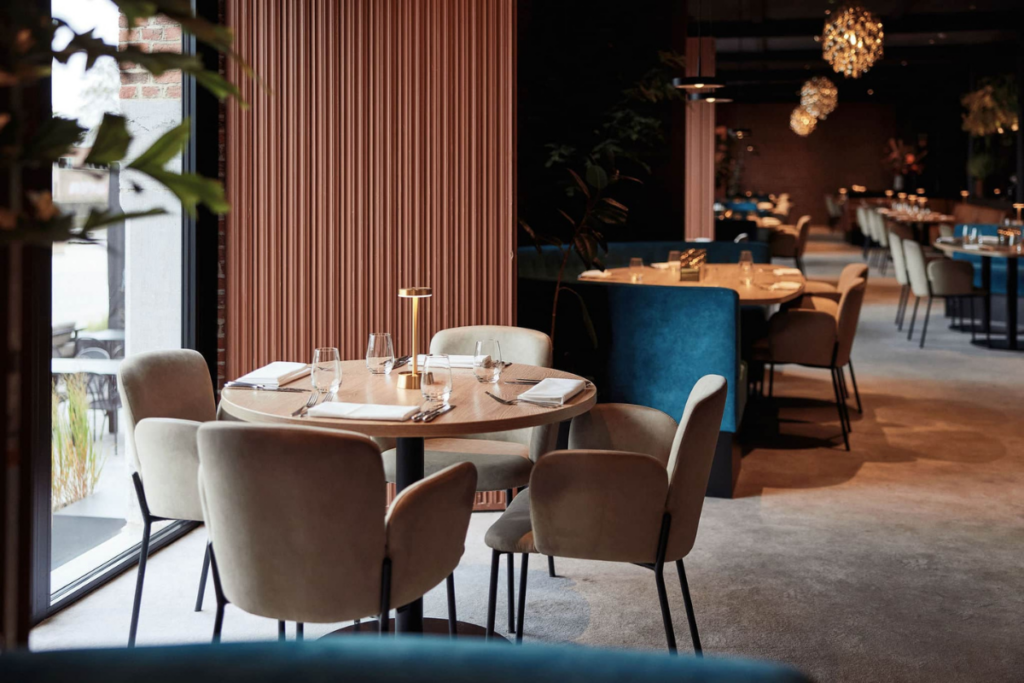
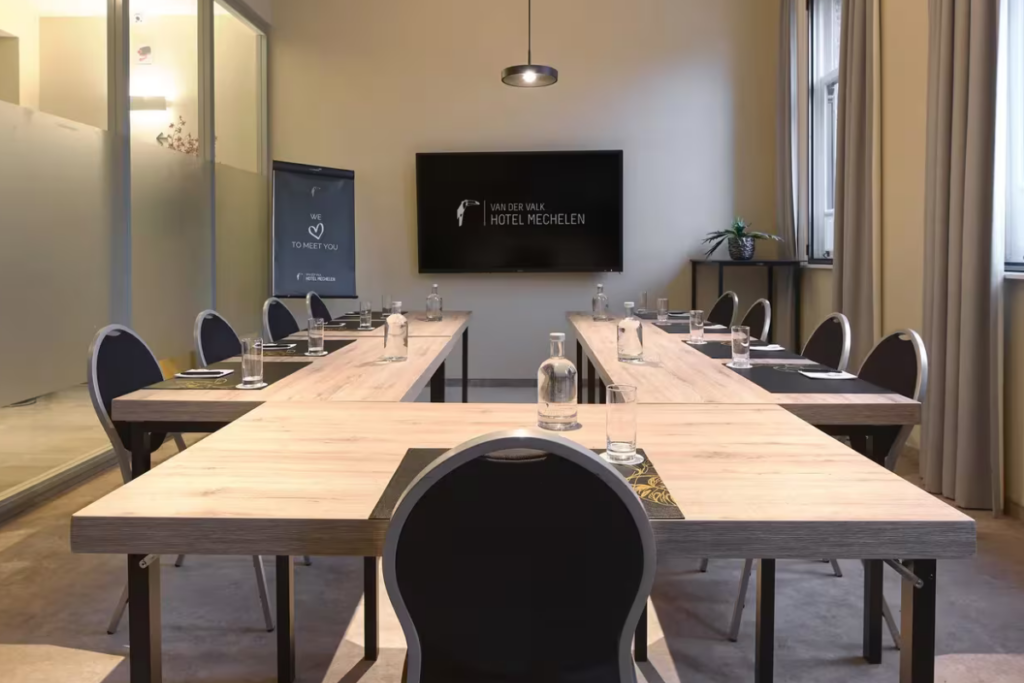
Restaurant Ouwen Dok in het Van der Valk hotel (Mechelen)
Welke impact heeft de Cyber Resilience Act op jouw organisatie?
Tijdens deze lunch vertelt een expert van Cingulum (governance) en van Refracted Security (technisch) je wanneer de CRA op jouw organisatie van toepassing is en wat concreet van jouw organisatie wordt verwacht. Tussendoor is er ruimte om vragen te stellen en ervaringen uit te wisselen met collega’s die voor dezelfde uitdaging staan.
Wat gaan we bespreken?
Valt jouw product onder de CRA?
Hoe bepaal je of je product binnen het toepassingsgebied valt en in welke categorie: standaard, belangrijk of kritiek.
Welke rol speel jij?
De verplichtingen verschillen voor fabrikanten, importeurs en distributeurs. We maken het verschil helder.
Ken je meldplicht
Wat je moet melden bij actief uitgebuite kwetsbaarheden en ernstige incidenten, aan wie en binnen welke termijnen.
Security by Design in de praktijk
Van risicoanalyse en SBOM tot kwetsbaarheidsbeheer en updates gedurende de volledige levenscyclus.
Conformiteit aantonen
Technische documentatie, EU-conformiteitsverklaring en CE-markering: wat moet klaar zijn tegen december 2027.
Een realistisch stappenplan
Waar begin je, en hoe verdeel je het werk tussen legal, product en security.
Voor wie?
Deze lunch is bedoeld voor wie producten met digitale elementen ontwikkelt, importeert of verdeelt. Denk aan head of R&D, productverantwoordelijken, head of engineering, CISO’s, head of development,… die de CRA-voorbereiding in goede banen moeten leiden.
De gastheren
Stijn Muylle
Information Security Consultant bij Cingulum
De interesse voor in cybersecurity begon vroeg voor Stijn: als kind zat hij zo vaak achter de computer dat zijn vader de kamer op slot moest doen. Hij startte zijn carrière technisch, als pentester en in development, en groeide van daaruit naar bredere security-vraagstukken. Vandaag helpt hij bedrijven om security niet alleen technisch, maar ook organisatorisch te verankeren.
Siebe De Roovere
Cybersecurity Advisor bij Refracted Security
Siebe De Roovere is Security Advisor en CISO bij Refracted Security, waar hij fabrikanten helpt om CRA-verplichtingen om te zetten in werkende productbeveiliging. Hij is gecertificeerd in de EU Cyber Resilience Act en OWASP SAMM, en is al meer dan acht jaar gastdocent cybersecuritystrategie aan de UGent en KU Leuven.
Bernd Fiten
Head of Digital Law bij CRANIUM
Bernd begeleidt organisaties bij de juridische en contractuele impact van nieuwe regelgeving zoals de Cyber Resilience Act, met een sterke focus op praktische toepasbaarheid binnen bestaande processen en contracten. Bernd helpt bedrijven doorheen de volledige keten, van leveranciers tot klanten, om compliant en toekomstbestendig te ondernemen.
Het programma
12u00: Welkom
12u30: Lunch
14u00: Presentatie & bespreking
16u00: Einde meeting
Schuif mee aan tafel
De CRA is geen ver-van-mijn-bedbericht meer. De meldplichten lopen al, en december 2027 staat sneller voor de deur dan je productroadmap. Reserveer je plaats en vertrek met een helder beeld van je volgende stappen.
Locatie:
Restaurant Ouwen Dok in het Van der Valk hotel in Mechelen
Rode-Kruisplein 1/4
2800 Mechelen
Datum:
Donderdag 3/12/2026 – 12u-16u